Các ước tính liên tục giảm: Tại sao quá trình đếm ngược lượng tử của Bitcoin đang tăng tốc?
Mối đe dọa mà Trí tuệ Nhân tạo (AI) và điện toán lượng tử gây ra cho Bitcoin (BTC) và các loại tiền điện tử nói chung không còn là vấn đề liệu phần cứng có bắt kịp hay không, mà là vấn đề khi nào.

Mối đe dọa mà Trí tuệ Nhân tạo (AI) và điện toán lượng tử gây ra cho Bitcoin (BTC) và các loại tiền điện tử nói chung không còn là vấn đề liệu phần cứng có bắt kịp hay không, mà là vấn đề khi nào.
Những tiến bộ trong nghiên cứu có sự hỗ trợ của trí tuệ nhân tạo đang bổ sung thêm một khía cạnh mới cho mối đe dọa từ điện toán lượng tử, mặc dù hiện tại cả hai công nghệ này đều chưa thể tự mình phá vỡ được thuật toán mã hóa của Bitcoin.
Tuy nhiên, trí tuệ nhân tạo và điện toán lượng tử đang nhanh chóng thu hẹp khoảng cách đó nhanh hơn bất kỳ ai dự đoán trước năm 2026.
Trong hơn một thập kỷ, blockchain tồn tại như một sổ cái không cần sự tin tưởng và không thể bị phá vỡ về mặt toán học. Tính bảo mật của Bitcoin vẫn dựa trên một bài toán phức tạp đến mức không một máy tính cổ điển nào từng được chế tạo có thể giải mã được.
Bài toán toán học đó là Bài toán Logarit rời rạc trên đường cong Elliptic (ECDLP-256) , bài toán này tách khóa công khai của ví tiền điện tử khỏi khóa riêng tư của nó.
Công bằng mà nói, bất chấp những tiến bộ trong trí tuệ nhân tạo trong năm năm qua đe dọa đến tính bảo mật cốt lõi của Bitcoin, bài toán toán học lâu đời này vẫn bất khả thi về mặt tính toán đối với máy tính cổ điển. Tuy nhiên, câu hỏi khó chịu là: điều này sẽ kéo dài bao lâu?
6 triệu Bitcoin: Con số quyết định mức độ rủi ro.
Quantum Alliance , một liên minh gồm chín thành viên được thành lập vào tháng 10 năm 2026, ước tính rằng khoảng 6,4 triệu Bitcoin, tương đương 32,2% tổng nguồn cung đang lưu hành, được nắm giữ trong các ví có khóa công khai đã bị lộ và hiển thị trên blockchain. Con số này, bao gồm cả1,1 triệu BTC của Satoshi Nakamoto, thậm chí còn cao hơn, ở mức 6,9 triệu BTC, theoCơ quan Giám sát Châu Âu (ESAs).
Đây không phải là những con số lý thuyết; với giá thị trường hiện tại gần 82.000 đô la mỗi Bitcoin, tổng giá trị của chúng lên tới hơn 566 tỷ đô la, nhưng vẫn tiềm ẩn nhiều rủi ro về mặt cấu trúc.
Vào tháng 9, các tổ chức thuộc Cơ quan Vũ trụ châu Âu (ESA) đã công bố một báo cáo về mối đe dọa của điện toán lượng tử đối với mật mã học, cho rằng nó có thể làm suy yếu một số mạng lưới mật mã hiện đang được sử dụng để bảo mật các giao dịch, chuỗi khối, cơ sở dữ liệu và thông tin liên lạc trước khi nó trở nên khả thi về mặt thương mại. Báo cáo không đề cập rõ ràng khi nào điện toán lượng tử có thể trở nên khả thi về mặt thương mại, theo một bài báo của CoinDesk.
Mối đe dọa lượng tử: Những điều bạn cần biết
Rủi ro lượng tử đối với Bitcoin và các loại tiền điện tử khác bắt nguồn từ kiến trúc ban đầu của mật mã học, nơi các ví sử dụng phương thức thanh toán-đến-khóa công khai (P2PK) , định dạng mặc định của Bitcoin trong giai đoạn sơ khai, phát tán trực tiếp khóa công khai của chúng trên chuỗi khối với mỗi giao dịch được thực hiện. Điều này cũng áp dụng cho các ví đã sử dụng lại địa chỉ. Một khi các khóa công khai này được hiển thị, chúng sẽ trở thành mục tiêu tấn công, bao gồm cả 1,1 triệu BTC được cho là thuộc về Satoshi Nakamoto vẫn đang nằm im trong các địa chỉ P2PK ban đầu và đã không được sử dụng trong hơn 15 năm.
Một lần nữa, Bitcoin trong các địa chỉ P2PK không phải đối mặt với rủi ro tức thời, vì hiện tại không có máy tính nào có thể giải được bài toán toán học ECDLP-256 . Mối đe dọa vẫn nằm trong tương lai, với cuộc tranh luận tập trung vào việc nó sẽ xảy ra trong bao lâu nữa và liệu ai đó có thể đẩy nhanh việc thu hẹp khoảng thời gian đó hay không.
Tuy nhiên, một máy tính lượng tử chạy thuật toán Shor có thể giải quyết bài toán ECDLP-256 nhanh hơn theo cấp số mũ so với bất kỳ máy tính cổ điển nào.
Vào tháng 3, Google đã rút ngắn đáng kể thời hạn chuẩn bị cho Ngày Lượng tử (Q-Day) , thời điểm mà các máy tính lượng tử hiện tại có thể giải quyết bài toán ECDLP-256 và phá vỡ các thuật toán mã hóa khóa công khai. Google cho biết họ đang nhắm đến năm 2029 làm thời hạn để chuẩn bị cho sự kiện này, đồng thời kêu gọi phần còn lại của thế giới noi theo và bắt đầu triển khai các thuật toán mã hóa hậu lượng tử (PQC ) để bổ sung hoặc thay thế các đường cong elip và RSA .
Heather Adkins, Phó chủ tịch phụ trách kỹ thuật bảo mật của Google, và Sophie Schmieg, kỹ sư mật mã cấp cao, cho biết trong bài đăng rằng: “Là người tiên phong trong cả lĩnh vực lượng tử và PQC, trách nhiệm của chúng tôi là làm gương và chia sẻ một lộ trình đầy tham vọng. Bằng cách này, chúng tôi hy vọng sẽ mang lại sự rõ ràng và tính cấp bách cần thiết để đẩy nhanh quá trình chuyển đổi kỹ thuật số không chỉ cho Google mà còn cho toàn ngành.”
Trong bối cảnh đó, Google lập luận rằng việc phá vỡ ECDLP-256 hiện chỉ cần ít hơn 500.000 qubit vật lý, một con số mà họ đã điều chỉnh giảm 20 lần. Tuy nhiên, Willow , chip tiên tiến nhất của Google, chứa 105 qubit.
Không chỉ Google; các tổ chức khác, bao gồm Oratomic, một công ty khởi nghiệp liên kết với Caltech , đã dự đoán hồi đầu năm 2026 rằng Ngày Q có thể đến sớm hơn dự kiến.
Richard Carback, Giám đốc công nghệ (CTO) của Postquant Labs và là thành viên sáng lập của Quantum Alliance, cho rằng năm 2028 là một mốc thời gian rất thực tế để có được một máy tính lượng tử có liên quan đến mật mã. Trong khi đó, Bryn Bennett, Giám đốc nghiên cứu (CRO) của The Vault, không đưa ra một mốc thời gian cụ thể, mà chỉ đề cập đến nó dưới góc độ vận hành chứ không phải lý thuyết.
“Không ai biết chính xác ngày nào, nhưng các ước tính cứ liên tục giảm, và rủi ro này là điều chúng ta đã có thể lên kế hoạch từ trước,” Bennett nói vào tháng 10 trong buổi ra mắt Quantum Alliance, và thêm rằng, “Câu hỏi đối với những người quản lý dữ liệu không phải là ngày đó là năm 2028 hay 2035; mà là liệu bạn có thể di chuyển dữ liệu kịp thời nếu ngày đó đến sớm hơn dự kiến hay không.”
Tham khảo kế hoạch giao dịch VÀNG - TIỀN TỆ mới nhất hàng ngày tại TELEGRAM: Giao Lộ Đầu Tư
Trí tuệ nhân tạo đẩy nhanh tiến độ chuẩn bị cho Ngày Q-Day
Đây là lúc trí tuệ nhân tạo (AI) xuất hiện, và bối cảnh cũng như triển vọng của điện toán lượng tử thay đổi một cách đáng kể. Cho đến gần đây, quan điểm chung là việc phát triển phần cứng lượng tử là một trở ngại lớn, vì việc đạt được nhiều qubit hơn đòi hỏi thời gian, vốn và kỹ thuật.
Mặc dù thách thức đó vẫn chưa biến mất, trí tuệ nhân tạo (AI) đã mang đến một khía cạnh mới cho bức tranh về các mối đe dọa bằng cách giảm chi phí thuật toán của các cuộc tấn công, bất chấp những tiến bộ về phần cứng lượng tử.
Vào tháng 3, Eigen Labs đã giới thiệu ECDSA.fail , một nền tảng thách thức các nhà nghiên cứu phát triển mạch lượng tử hiệu quả nhất về mặt tính toán, có khả năng phá vỡ thuật toán mã hóa bảo mật Bitcoin và Ethereum. Nền tảng này đã thu hút hơn 100 người tham gia trong tám tuần đầu tiên, làm việc song song với các tác nhân lập trình AI, bao gồm GPT 5.6 của OpenAI và Claude Opus 5 của Anthropic . Cùng nhau, các nhà nghiên cứu đã đệ trình hơn 400 thiết kế mạch, giảm chi phí không gian-thời gian khoảng 86%, từ mức cơ bản 10,75 tỷ qubit Toffoli xuống còn 1,496 tỷ.
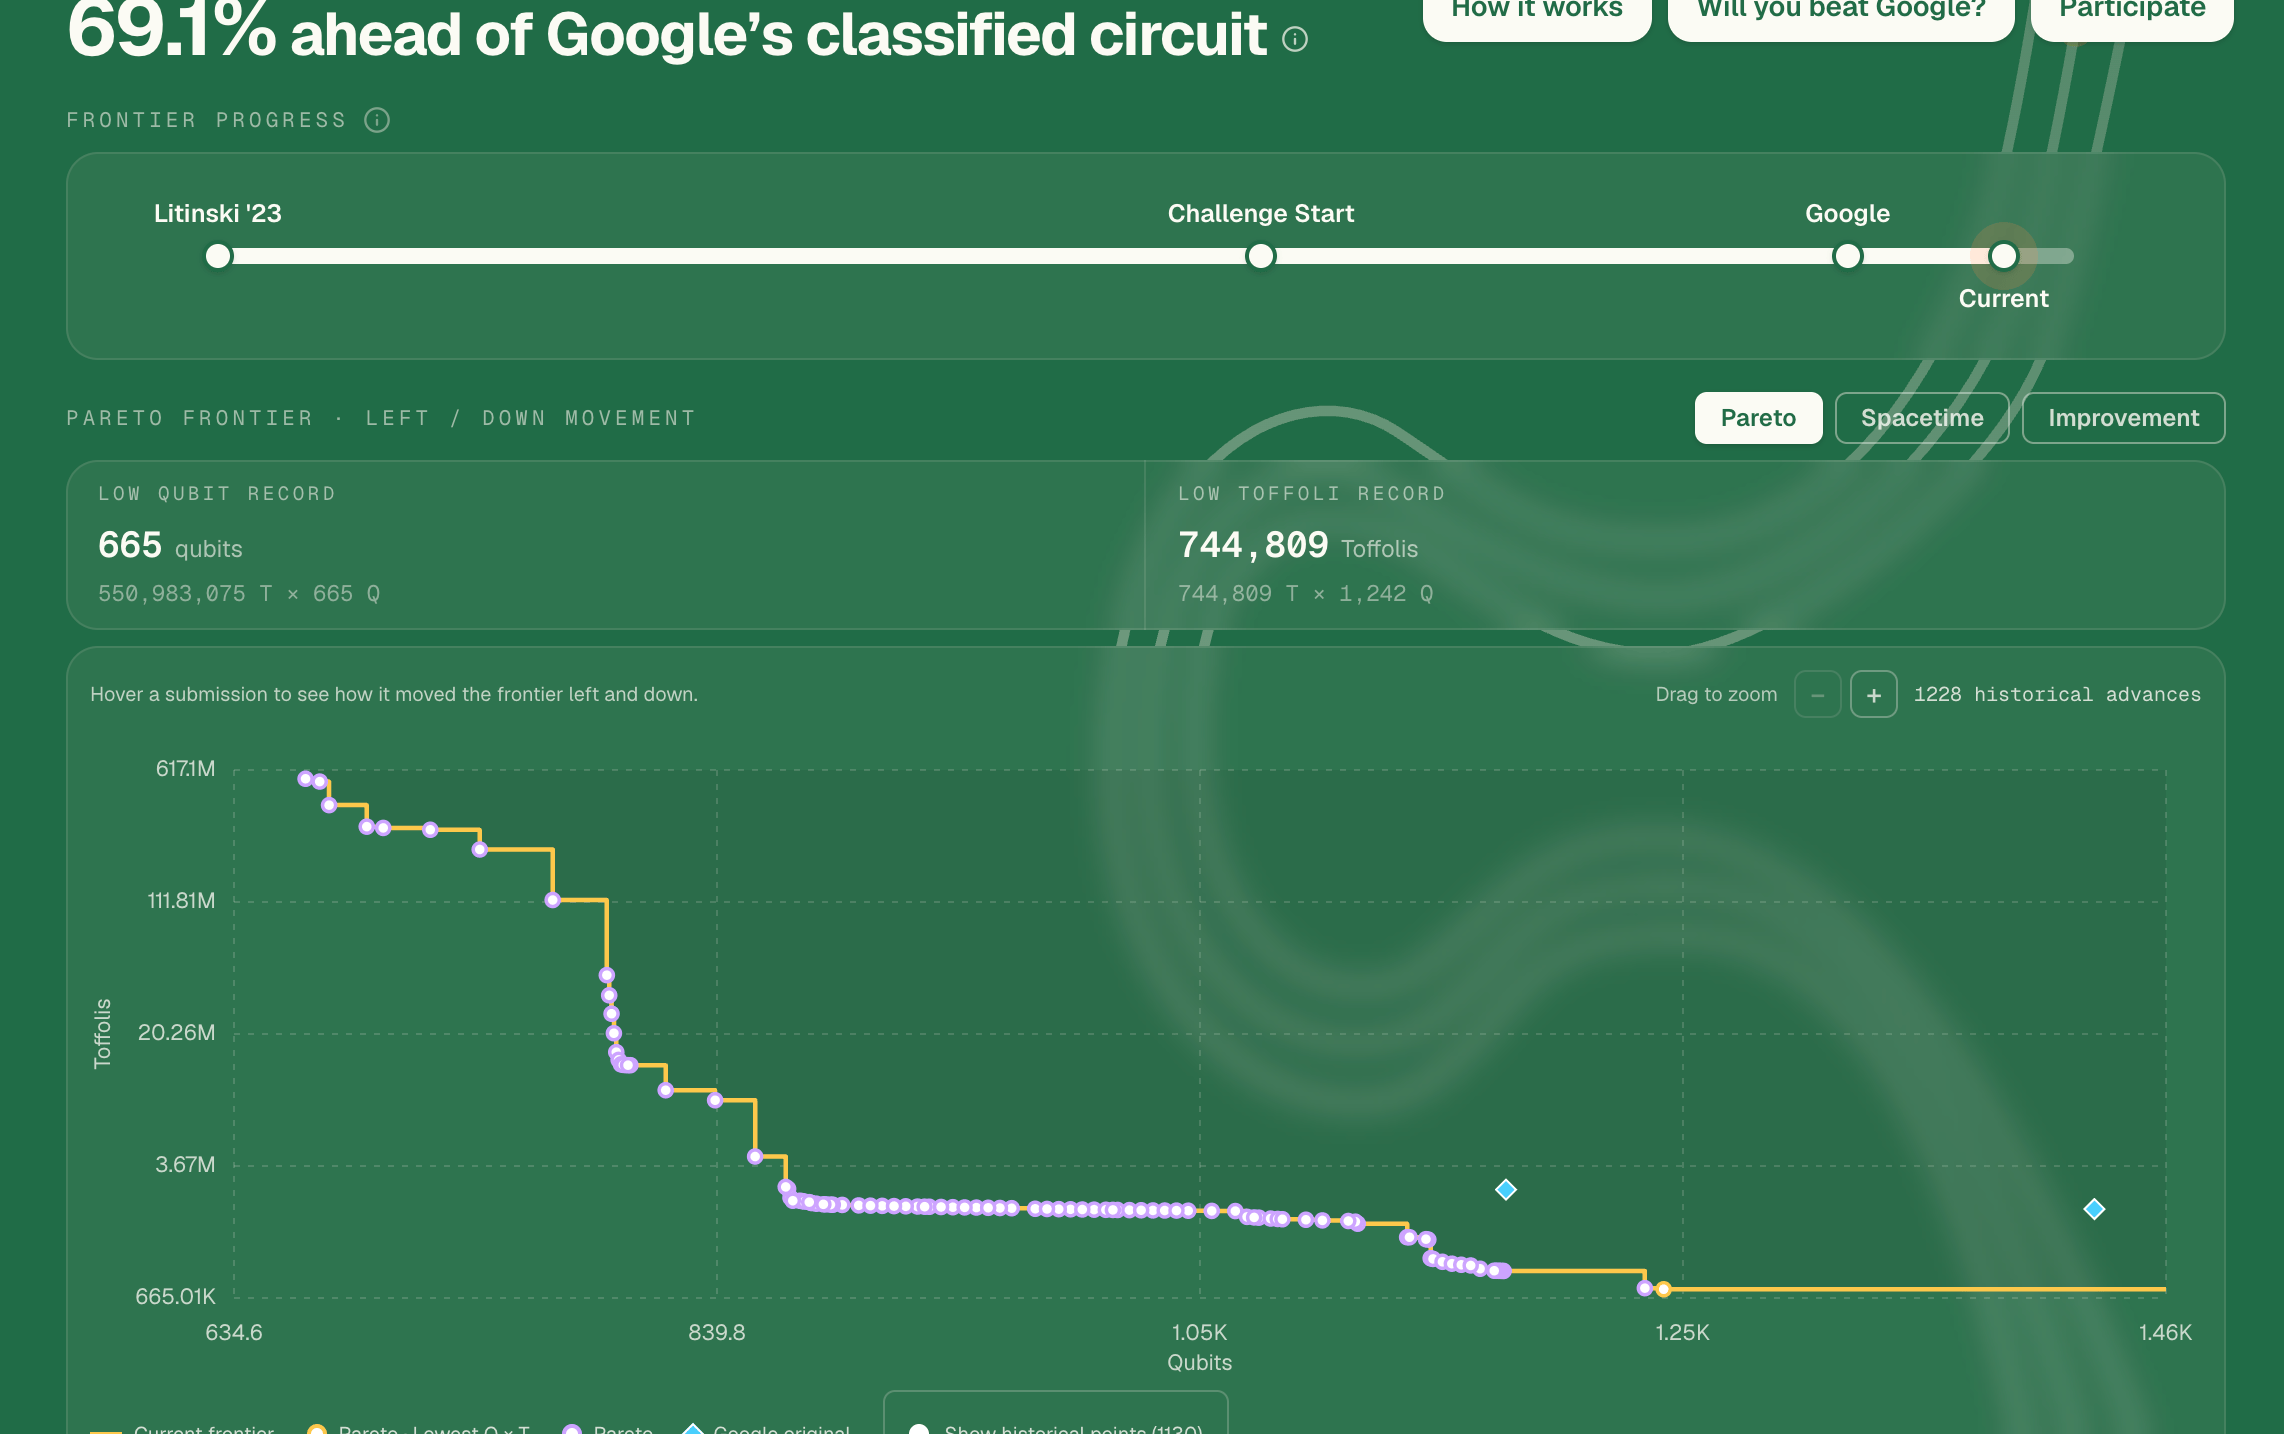
“Ngoài các mạch điện thu được, ECDSA.Fail còn cung cấp một nghiên cứu điển hình về Tự nghiên cứu mở: một quy trình nghiên cứu được kiểm chứng, trong đó người tham gia và các tác nhân AI cùng nhau tạo ra, triển khai, thử nghiệm và chia sẻ các cải tiến tiềm năng dựa trên một mục tiêu chung có thể đo lường được,” các nhà nghiên cứu cho biết.
Ngoài dự án ECDSA.fail của Eigen Labs, các tổ chức và cộng đồng mã nguồn mở khác cũng đang chạy đua hướng tới Ngày Q, trong đó có Double AI , với hệ thống AI tự động WarpSpeed đã tạo ra một mạch điện hiệu quả hơn 2,5 lần về mặt không gian-thời gian so với thiết kế ban đầu của Google.
Tác động của AI đối với mối đe dọa từ điện toán lượng tử đối với Bitcoin không dựa trên phần cứng và hiện nay chưa thể phá vỡ mật mã. Thay vào đó, nó có thể làm giảm ngưỡng phần cứng cần thiết để thực hiện một cuộc tấn công thành công.
Trí tuệ nhân tạo và điện toán lượng tử không đi song song; chúng là những mối đe dọa chồng chất, đang tiến nhanh đến sự hội tụ.
Khủng hoảng là một cuộc khủng hoảng không có sự đồng thuận.
Các bên liên quan đến blockchain hiện đang nghiên cứu các chiến lược giảm thiểu rủi ro từ điện toán lượng tử, bao gồm cả Pay-to-Public-Key-Hash (P2PKH) của Bitcoin . Theo Fireblocks , công nghệ này che giấu khóa công khai của người nhận đằng sau một hàm băm, do đó cung cấp sự bảo vệ một phần .
Về lâu dài, vấn đề ECDSA cần được giải quyết để cải thiện an ninh mật mã. Một số đề xuất về soft fork hiện đang được thảo luận.
Tuy nhiên, quá trình chuyển đổi sang mật mã hậu lượng tử vẫn diễn ra chậm chạp vì thời điểm diễn ra Ngày Lượng tử (Q-Day) vẫn chưa chắc chắn. Các cuộc tranh luận tập trung vào việc nên áp dụng thuật toán nào, vấn đề quản trị và những thách thức nâng cấp trên các mạng phi tập trung.
Việc chuyển đổi lượng tử thành công phụ thuộc vào việc thay thế chữ ký số làm nền tảng cho mọi giao dịch Bitcoin. Để đạt được điều này cần có sự đồng thuận rộng rãi giữa các nhà phát triển, thợ đào, nhà cung cấp ví, sàn giao dịch và hàng triệu người dùng về một tiêu chuẩn mật mã mới , một lộ trình chuyển đổi phối hợp và một chiến lược để xử lý các đồng tiền không hoạt động.
Bất chấp những thách thức, các chuyên gia tin rằng quá trình chuyển đổi là khả thi và có thể được thực hiện trước khi mối đe dọa từ điện toán lượng tử đối với Bitcoin và các giao thức blockchain khác trở thành hiện thực. Trong một video gần đây trên YouTube , Bitcoin.com cho biết ngành công nghiệp có thể kỳ vọng sẽ bổ sung hỗ trợ chữ ký hậu lượng tử gốc, thay thế hoặc tăng cường các thuật toán cơ bản đã bị suy yếu, hoặc củng cố các cơ chế đồng thuận.
Những điểm chính cần ghi nhớ: Những điều bạn cần biết
Trước khi vội vàng bác bỏ cuộc tranh luận này bằng cách cho rằng Bitcoin của bạn hoặc hoàn toàn an toàn hoặc đã bị xâm phạm, hãy dừng lại. Cả hai thái cực đều sai lầm và tiềm ẩn rủi ro. Thực tế nằm ở một điểm trung dung tinh tế, thường không dễ chịu.
Bitcoin của bạn hiện chưa bị đánh cắp, nhưng thời gian để chủ quan đang dần cạn kiệt. Mối đe dọa từ trí tuệ nhân tạo và lượng tử là có thật , đáng tin cậy và đã được ghi nhận rõ ràng, nhưng nó chưa xảy ra ngay hôm nay, vì chưa có máy tính nào hiện nay có thể phá vỡ mật mã đường cong elip . Tuy nhiên, khoảng cách đến Ngày Lượng tử đang thu hẹp nhanh hơn bất kỳ ai dự đoán trước năm 2026.
6,4 triệu Bitcoin đang gặp rủi ro vẫn là một lỗ hổng về cấu trúc, chứ không phải là lỗi phần mềm. Khóa công khai của các ví bị lộ và hiển thị vĩnh viễn trên blockchain. Đây là dữ liệu mà một kẻ tấn công lượng tử cần, và giải pháp duy nhất là chuyển sang định dạng địa chỉ chống lượng tử. Việc chuyển đổi này cần phải diễn ra trước Ngày Lượng tử (Q-Day).
Trí tuệ nhân tạo và điện toán lượng tử không phải là cùng một mối đe dọa, nhưng khi kết hợp lại, chúng tạo ra cùng một vấn đề.
Ngày Q-Day không có mốc thời gian chính xác hay ngày cụ thể nào được xác nhận, nhưng hầu hết các tổ chức, bao gồm cả Google, đều cho rằng giai đoạn 2028-2031 là khung thời gian được đồng thuận là khả thi nhất.
Các giải pháp đã tồn tại, nhưng chưa có giải pháp nào hoàn chỉnh.
Thách thức lớn hơn nằm ở vấn đề quản trị và sự đồng thuận. Điều này khó hơn cả mối đe dọa kỹ thuật, vì nó đòi hỏi phải tập hợp tất cả các bên liên quan trên một mạng lưới toàn cầu phi tập trung để thống nhất, phối hợp và thực hiện quá trình chuyển đổi.
Những người nắm giữ Bitcoin có thể bắt đầu hành động ngay bây giờ bằng cách tránh việc sử dụng lại địa chỉ, vì điều này sẽ làm lộ khóa công khai. Hãy chuyển từ các địa chỉ đầu ra P2PK sang P2PKH, P2WPKH hoặc Taproot .
Tóm lại: Mối đe dọa lượng tử là có thật, nhưng nó còn phức tạp hơn nữa do tác động ngày càng gia tăng của trí tuệ nhân tạo và kết quả chưa thể đoán trước.
Tham khảo kế hoạch giao dịch VÀNG - TIỀN TỆ mới nhất hàng ngày tại TELEGRAM: Giao Lộ Đầu Tư
John Isige